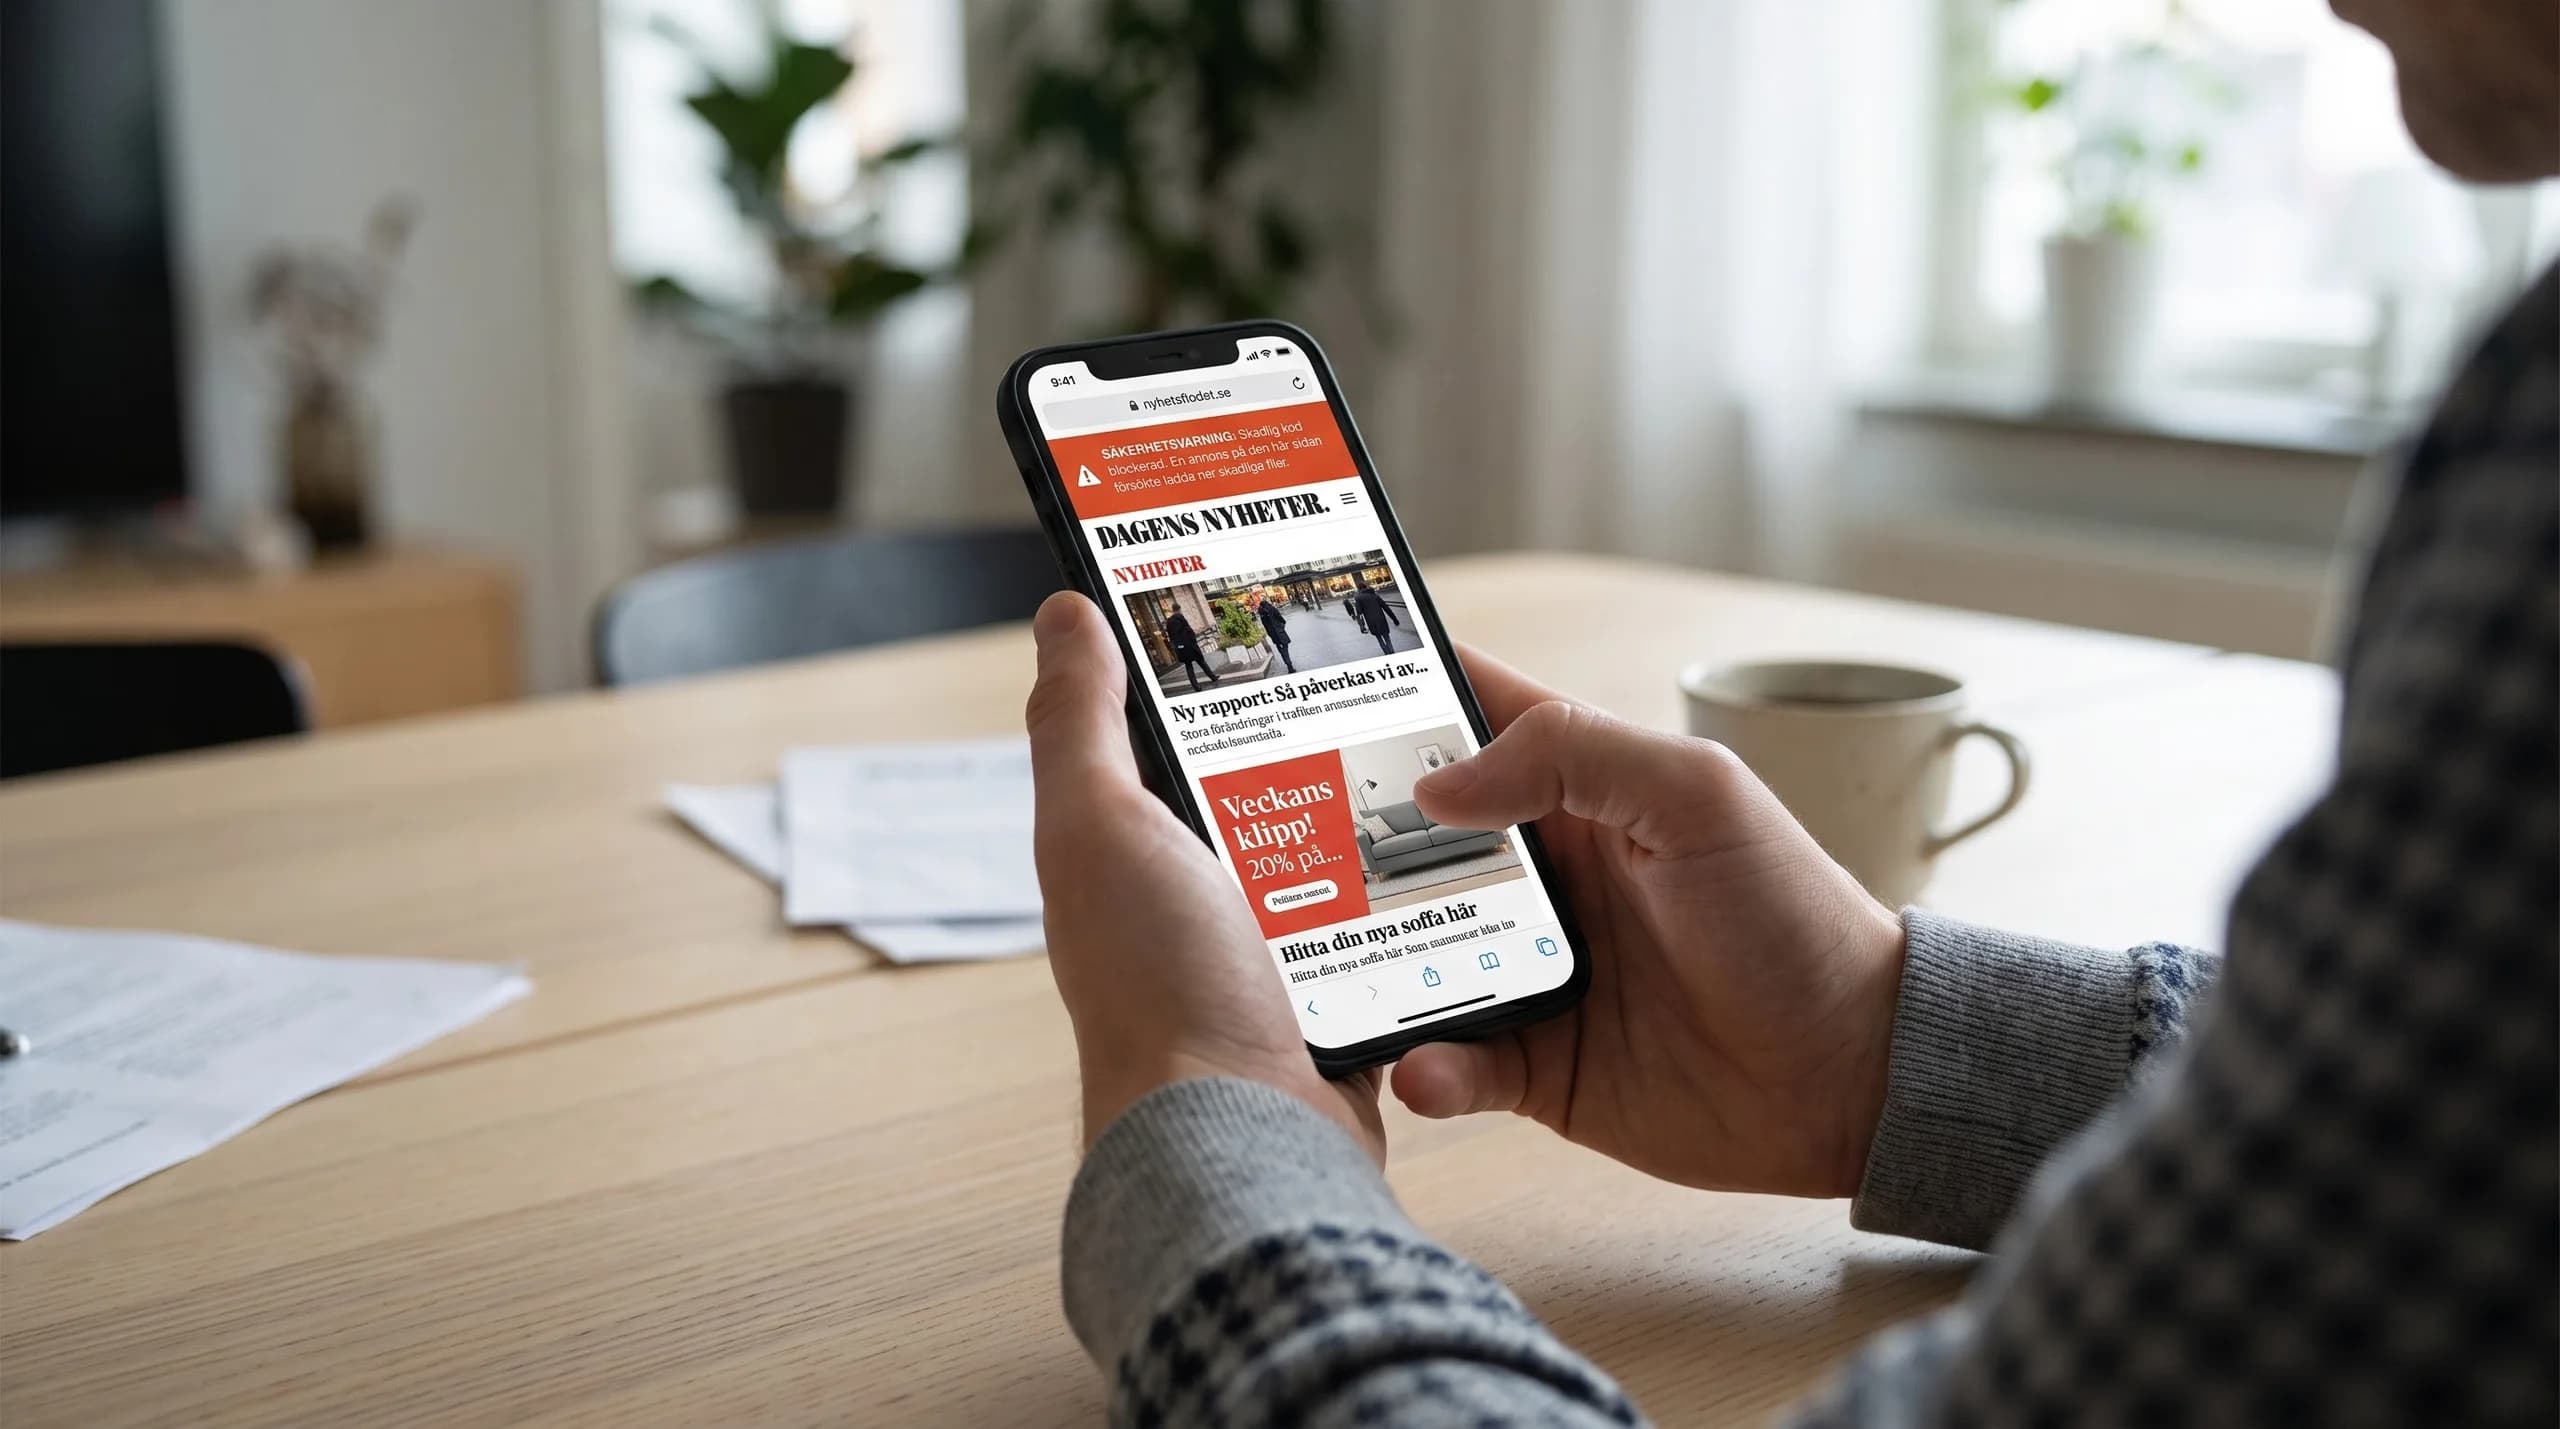
Att klicka på misstänkta länkar är en välkänd säkerhetsrisk. Men ny forskning visar att det i vissa fall inte ens krävs ett klick för att en enhet ska kunna infekteras med spionprogram.
Forskare vid Citizen Lab har dokumenterat en attackmetod som fått namnet AdFection. Den utnyttjar digitala annonsnätverk för att identifiera användare och leverera skadlig kod till särskilt utvalda enheter.
Bakom annonsverksamheten finns det israeliska företaget Discover-Tech, som enligt forskarna fungerat som en mellanhand mellan annonsplattformar och aktörer som utvecklar avancerade spionprogram.
Under 2024 och 2025 utsattes minst 45 enheter hos nyhetsorganisationen Al Jazeera för attacker med spionprogram från Candiru, enligt forskarnas kartläggning.
Undersökningen visar också hur omfattande annonsverksamheten varit. Discover-Techs annonser har förekommit på över 120 000 webbplatser och i tiotusentals appar. Även nätverk kopplade till svenska myndigheter och försvarsverksamheter förekommer i materialet.
Det innebär däremot inte att alla som sett annonserna blivit infekterade. Annonserna kunde även användas för att kartlägga personer, samla information och identifiera potentiella mål.
Efter avslöjandet har Google blockerat Discover-Tech från sina annonsplattformar. Fallet visar hur annonsinfrastruktur kan utnyttjas för betydligt mer än traditionell spårning och riktad reklam.