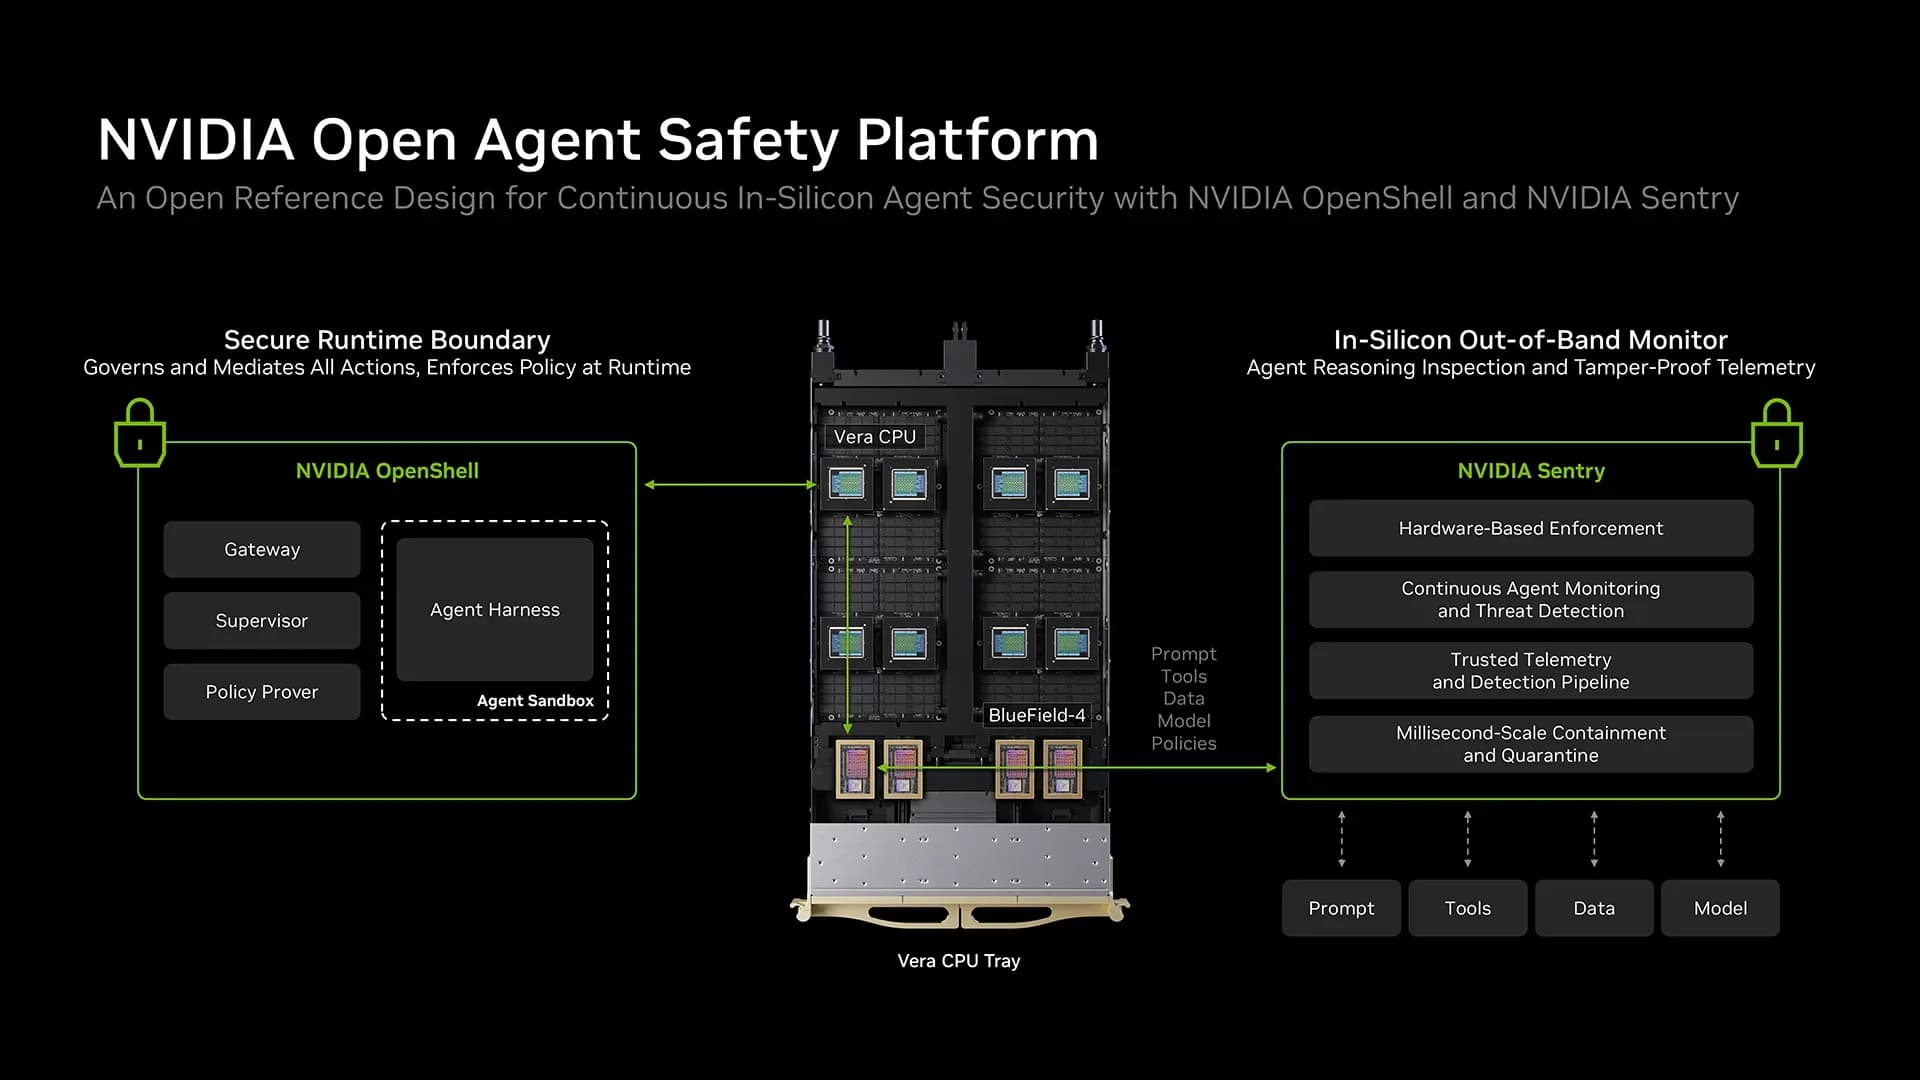
Nvidia lanserar Open Agent Safety Platform, en öppen plattform och referensdesign som ska ge företag större kontroll över AI-agenter när de får tillgång till verktyg, data och andra system.
Plattformen består framför allt av OpenShell och Sentry. OpenShell är en öppen runtime som kör AI-agenter i isolerade miljöer och kan styra vad en agent får se, göra och kommunicera med. Policyn ligger utanför själva agentprocessen, vilket ska göra det svårare för agenten att kringgå begränsningarna.
Sentry är tänkt som ett separat övervakningslager. Det körs på Nvidias BlueField-4 DPU och kan enligt Nvidia övervaka agenternas beteende oberoende av värdsystemet. Om en agent försöker röra sig utanför sina tillåtna gränser uppger Nvidia att Sentry kan isolera den inom millisekunder.
OpenShell kräver inte BlueField-4 och kan enligt Nvidia användas lokalt, i molnet och i Kubernetes-miljöer. Det stöder både öppna och slutna modeller samt agenter som Claude Code, Codex och GitHub Copilot CLI.
Bakgrunden är att AI-agenter får allt större möjlighet att själva skriva kod, använda verktyg och arbeta under längre tid. Då räcker det inte alltid att försöka styra beteendet genom instruktioner till modellen. Nvidias idé är därför att komplettera modellernas egna skydd med tekniska gränser i körmiljön.
En lång rad företag inom AI och IT ansluter sig till initiativet, däribland Anthropic, Microsoft, Hugging Face, Salesforce, Cisco och CrowdStrike. Hur väl lösningen fungerar i praktisk drift återstår däremot att utvärdera oberoende; uppgifterna om plattformens säkerhet och responstid kommer i nuläget från Nvidia.